MilesightルーターのDMZ機能の使い方
説明
非武装地帯(DMZ)は、内部ネットワーク(LAN)を信頼できないトラフィックから保護する周辺ネットワークです。DMZは、外部向けサービス信頼できないネットワークに公開し、ファイアウォールを使用してトラフィックをフィルタリングすることで、内部ネットワークに保存された機密データを保護するための追加のセキュリティ層を追加します。組織は通常、DMZに外部向けサービスやリソース(例:DNS、FTP、ウェブサーバーなど)を格納します。
Milesightルーターはルーター上でDMZ機能をサポートしています。この記事では、MilesightルーターでDMZ機能を使用する方法について説明します。
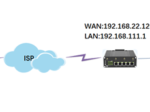
トポロジー

要件
-Milesightルーター/ゲートウェイ/CPE
-2台のコンピュータ
-TCPサーバーとTCPクライアントツール
設定
ステップ1:Interface->Bridgeに移動し、ブリッジIPアドレスを設定します。

ステップ2:Firewall→DMZに移動し、DMZホストとソースIPを入力します。この例では、DMZホストはTCPサーバーです。
注:すべてのIPからアクセスを許可する場合は、ソースアドレスを0.0.0.0/0に設定できます。

ステップ3:DMZホストでTCPサーバーツールを実行し、ランダムなポート(777)を設定します。
ステップ4:ルーターのWAN IP(例:192.168.22.108)とDMZホストのポート(例:777)でTCPクライアントを接続します。

ステップ5:TCPサーバーはTCPクライアントからデータを受信できます。

関連記事
ルーターの使用
 カスタムタイプのDDNSに接続する際のワイルドカードの使用方法カスタムタイプのDDNSに接続する際のワイルドカードの使用方法について説明します
 Milesightルーター(OpenCPUシステム)HTTP APIの使用方法ユーザーは下記のステップに従ってAPIを呼び出し、デバイスを直接制御・管理できます。
 MilesightルーターでZeroTier VPNを使用する方法ZeroTierは、仮想ネットワークを構築し、ソフトウェア定義ネットワーク(SDN)サービスを提供するソリューションです。
 Ubuntuを使用したDMVPNのインストールと設定例DMVPNサーバーのインストール方法、およびMilesightルーターをサーバーに接続する手順を説明します。
 ネットワークの常時接続機能を実現する方法Ursalink 産業用セルラールーターは、リンクフェイルオーバー機能によりネットワークをスムーズに稼働させます
 MilesightルーターでシリアルDTUトランスペアレントモードを使用する方法Milesight ルーターでシリアル DTU 透過モードを使用する方法について簡単に説明します
 Milesight ルーターで Modbus RTU を Modbus TCP に設定する方法最もよく使用されるのは、Modbus RTU(リモートターミナルユニット)、シリアル(RS-232またはRS-485)プロトコル、またはModbus(TCP/IP)伝送制御プロトコルとインターネットプロトコルです。
 Milesight ルーターでのModbus マスター機能の使用方法Milesightルーターは、Modbus RTU/TCPマスター(クライアント)として機能し、Modbusスレーブユニットデバイス(サーバー)からデータを要求できます
 Python アプリケーションを使用して SNMP サーバーに DI/DO ステータスを書き込む方法Milesight ルーター上の Python アプリケーションを使用して、DI/DO ステータスを SNMP サーバーに書き込む方法について説明します。
 Milesight ルーターを GenieACS システムに TR-069 経由で統合する方法TR-069(Technical Report 069)は、正式名称を「CPE WAN Management Protocol」といい、ブロードバンド・フォーラムによって開発された業界標準プロトコルです
 Milesightルーターのセルラー周波数帯域選択セルラーネットワークに登録する特定のセルラー周波数帯域を選択する方法について説明します
 Milesight UR75&UF51ルーターでDOをコントロールする方法DOの原理とDOの制御方法について説明します
- Milesight UR3x&UR41ルーターでDOをコントロールする方法DOの原理とDOの制御方法について説明します
 MilesightルーターをOpenVPN CloudConnexaに接続する方法CloudConnexaを例に、MilesightルーターとCPEでOpenVPNクライアントを構成する方法を説明します。
 MilesightルーターのMQTTメッセージング機能MQTT クライアントとしてデータをパブリッシュするための MQTT 設定の構成方法、およびルーター情報とデータの取得方法について説明します。
 Milesight ルーターで「pip install」を実行する方法Milesight セルラー ルーターには、Python での二次開発用に組み込みコンポーネントが搭載されています。
 Milesightルータ間でIPsec VPNを確立する方法Milesight ルーター間で IPsec VPN を設定する方法について説明します。
 MilesightルーターでACLを設定する方法アクセス制御リスト(ACL)の設定について詳細に説明します
- MilesightルーターでのDIの使い方DI の使用方法と DI ステータスの確認方法について説明します
 システム時刻の設定方法とNTPサーバーのセットアップNTP サーバーとの同期を例に、システム時刻の設定方法と、ルーターを NTP サーバーとして使用する方法を説明します。