- Home
- 開発プラットフォーム
- 3.1.3.1 API 認証ルール
3.1.3.1 API 認証ルール
目次

Milesight Development Platform APIは、OAuth 2.0を使用して認証を行い、アプリケーションがMilesight Development Platform上のリソースにアクセスするためのセキュアなトークンを発行します。これにより、ユーザー資格情報の入力が不要になります。このトピックでは、認証プロセスとトークンの有効期間について説明します。
認証プロセス
以下の図は、アプリケーションがOAuth 2.0経由でMilesight Development Platformにアクセスするプロセスを示しています。
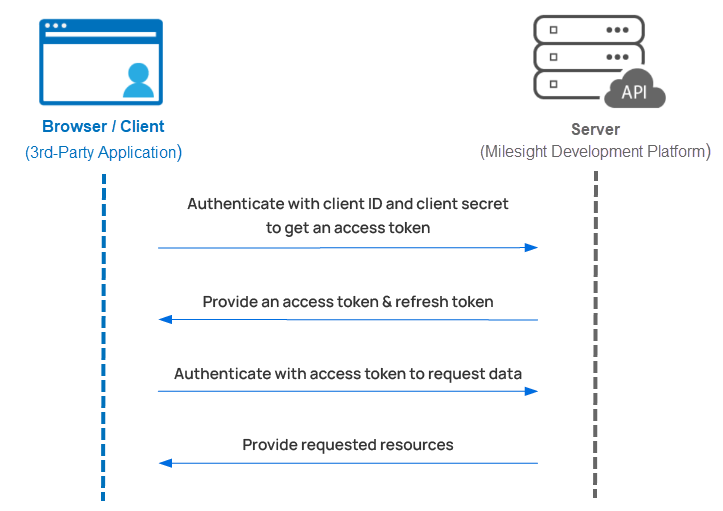
- アプリケーションは、Milesight Development Platform から取得した資格情報(Client ID と Client Secret)を使用して、アプリケーションが Milesight Development Platform API にアクセスするために必要なアクセス トークンを リクエストします。
- Milesight Development Platform は資格情報を検証し、アクセス トークンとリフレッシュ トークンを送信します。
- アプリケーションは、アクセス トークンを
AuthorizationHTTP ヘッダーのBearer値またはaccess_tokenクエリ パラメーターとして渡して、Milesight Development Platform API を呼び出します。 - リクエストを受信すると、Milesight Development Platformはアクセス トークンを認証し、API呼び出しで要求された情報を返します。
- アクセス トークンは発行後1時間で失効します。失効前にアクセス トークンをリフレッシュする必要があります。
トークンの有効期間
- アクセス トークンは1時間有効です
- リフレッシュ トークンは30日有効です